
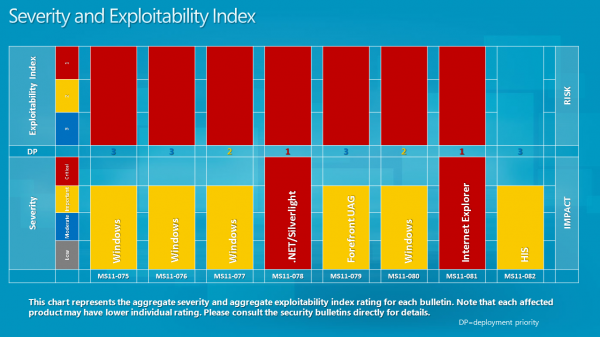
Microsoft publica actualizaciones de Windows el segundo martes de cada mes. Microsoft ha publicado hoy un total de ocho boletines de seguridad diferentes. Actualizan el sistema operativo Microsoft Windows y otros productos de Microsoft, como.NET Framework, Microsoft Silverlight e Internet Explorer. A dos de los ocho boletines se les ha dado la más alta calificación posible de gravedad crítica, mientras que a los seis restantes se les ha dado la calificación de importantes. La máxima gravedad significa que hay al menos un producto afectado por el impacto de la vulnerabilidad.
A continuación encontrará información sobre cada uno de los boletines de seguridad. Siga los enlaces para obtener información sobre los sistemas operativos afectados y las aplicaciones de Microsoft. Aquí encontrará un resumen de todos los boletines de seguridad.
A continuación se muestran las capturas de pantalla del Índice de prioridad de implementación, gravedad y explotabilidad del boletín para octubre de 2011:

Y un video en el que Jerry Bryant habla de los boletines de este mes:
 Ver este vídeo como WMV
- MS11-078 – Vulnerabilidad en .NET Framework y Microsoft Silverlight podría permitir la ejecución remota de código (2604930) –
Esta actualización de seguridad resuelve una vulnerabilidad de la que se ha informado de forma privada en Microsoft.NET Framework y Microsoft Silverlight. La vulnerabilidad podría permitir la ejecución remota de código en un sistema cliente si un usuario visualiza una página Web especialmente diseñada utilizando un navegador Web que pueda ejecutar aplicaciones XAML Browser Applications (XBAPs) o Silverlight. Los usuarios cuyas cuentas están configuradas para tener menos derechos de usuario en el sistema podrían verse menos afectados que los usuarios que operan con derechos de usuario administrativos. La vulnerabilidad también podría permitir la ejecución remota de código en un sistema de servidor que ejecute IIS, si ese servidor permite procesar páginas ASP.NET y un atacante consigue subir una página ASP.NET especialmente diseñada a ese servidor y luego ejecuta la página, como podría ser el caso en un escenario de alojamiento Web. Esta vulnerabilidad también puede ser utilizada por las aplicaciones Windows.NET para eludir las restricciones del Código de Seguridad de Acceso (CAS). - MS11-081 – Actualización de seguridad acumulativa para Internet Explorer (2586448) – Esta actualización de seguridad resuelve ocho vulnerabilidades reportadas de forma privada en Internet Explorer. Las vulnerabilidades más severas podrían permitir la ejecución remota de código si un usuario ve una página Web especialmente diseñada usando Internet Explorer. Un atacante que explote con éxito cualquiera de estas vulnerabilidades podría obtener los mismos derechos de usuario que el usuario local. Los usuarios cuyas cuentas están configuradas para tener menos derechos de usuario en el sistema podrían verse menos afectados que los usuarios que operan con derechos de usuario administrativos.
- MS11-075 – Vulnerabilidad en Microsoft Active Accessibility Could Allow Remote Code Execution (2623699) – Esta actualización de seguridad resuelve un problema privado.
Publicaciones relacionadas:
 Modo de juego y controladores de Windows 10: lo que sabemos hasta ahora
 La nueva Notificación de Despliegue de OneDrive
 Comparación entre Microsoft Paint y Paint 3D
 Problemas de instalación de Windows 10 Update KB3194496 acumulativo
 Microsoft para soportar Skylake en Windows 7 y 8.1 después de todo
 Actualizar el programa de Windows para Windows 10
 Molestos programas para PC
 Abrir de nuevo programas cerrados accidentalmente
 Usar iconos personalizados para cualquier unidad en Windows
 Compresión automática del Registro
 UltraPad un reemplazo de Wordpad Paquete de rendimiento y confiabilidad de Vista