
El 10 de abril de 2017 se informó a Google de una vulnerabilidad de seguridad que permite a un atacante grabar audio o vídeo utilizando Chrome sin indicación alguna.
La mayoría de los navegadores modernos soportan WebRTC (Web Real-Time Communications). Uno de los beneficios de WebRTC es que soporta la comunicación en tiempo real sin el uso de plugins. Esto incluye opciones para crear servicios de chat de audio y video, compartir datos p2p, compartir pantallas y más usando la tecnología.
También hay una desventaja en la WebRTC, ya que puede filtrar las direcciones IP locales en los navegadores que soportan la WebRTC. Puede proteger la dirección IP de ser revelada en Firefox, Chrome y Vivaldi, por ejemplo.
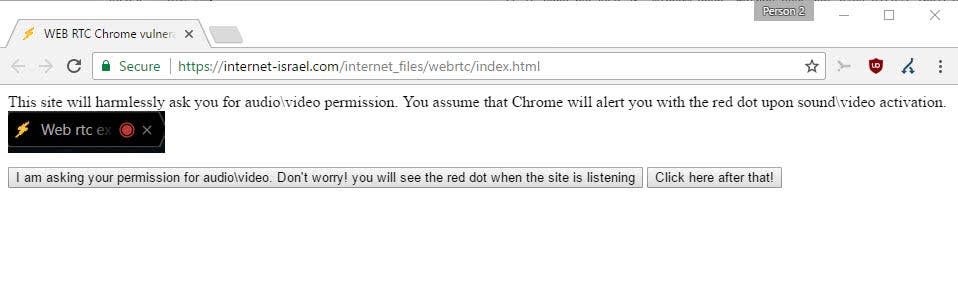
La vulnerabilidad comunicada afecta a Chrome pero puede afectar también a otros navegadores web. Para que funcione, tendrías que visitar un sitio y permitirle usar WebRTC. El sitio que quiere grabar audio o video generaría una ventana de JavaScript entonces sin encabezado, una ventana pop under o pop up por ejemplo.
Puede entonces grabar audio o video, sin dar indicaciones en Cromo de que esto está sucediendo. Chrome muestra los indicadores de grabación normalmente en la pestaña que utiliza la funcionalidad, pero como la ventana de JavaScript no tiene cabecera, no se muestra nada al usuario.
Se creó una prueba de concepto que se encuentra enlazada en la página web de Chromium Bugs. Todo lo que tienes que hacer es hacer clic en dos botones, y permitir que el sitio utilice WebRTC en el navegador web. La demostración de la prueba de concepto graba audio durante 20 segundos, y te da la opción de descargar la grabación al sistema local.
Un miembro del equipo de Cromo confirmó la existencia del problema, pero no quiso llamarlo vulnerabilidad.
Esto no es realmente una vulnerabilidad de seguridad – por ejemplo, WebRTC en un dispositivo móvil no muestra ningún indicador en el navegador. El punto es un esfuerzo de primera que sólo funciona en el escritorio cuando tenemos espacio cromado disponible en la interfaz de usuario.
La explicación no tiene mucho sentido para mí. Debido a que Android no muestra un indicador en primer lugar, y Chrome en el escritorio sólo si hay suficiente espacio en la interfaz, ¿no es una vulnerabilidad de seguridad? Como mínimo, es un problema de privacidad y algo de lo que los usuarios deben ser conscientes.
Aunque los usuarios tienen que confiar en los sitios lo suficiente como para que les den permisos para usar la WebRTC, esto y el hecho de que el sitio necesita lanzar una ventana emergente son las únicas cosas que se necesitan para explotar esto.
Google puede mejorar la situación en el futuro, pero los usuarios están por su cuenta ahora mismo cuando se trata de eso.
La mejor forma de protección es deshabilitar la WebRTC, lo que puede hacerse fácilmente si no se requiere, la segunda mejor es permitir que sólo los sitios de confianza usen la WebRTC. Si permite que un sitio use la WebRTC, tal vez quiera mirar hacia afuera para ver si hay otras ventanas que pueda generar después encima de eso.
Now You : ¿Utilizas servicios o aplicaciones que usan WebRTC?
Publicaciones relacionadas:
 Libera la memoria de Firefox y Chrome con Auto Tab Discard.
 Volume Master para Chrome: controlar y aumentar el volumen de audio por pestaña
 Arreglar el parpadeo de la pantalla de Google Chrome en Windows 10
 Chrome para saltar las tareas de baja prioridad hasta el apagado para reducir el uso de la memoria
 La extensión en línea de Chrome instaló la prohibición de la instalación que ya había sido evitada…
 Integrar la navegación de Chrome y Firefox con la línea de tiempo de Windows
 Primer vistazo a la actualización del diseño de la interfaz de usuario de Google Chrome
 El bloqueo de anuncios nativo de Google Chrome
 La extensión Chrome para cuentas de Windows 10 de Microsoft
 CDN local para Chrome
 Flico para Chrome identifica los puntos de referencia en los vídeos de YouTube
 Este ordenador pronto dejará de recibir las actualizaciones de Google Chrome